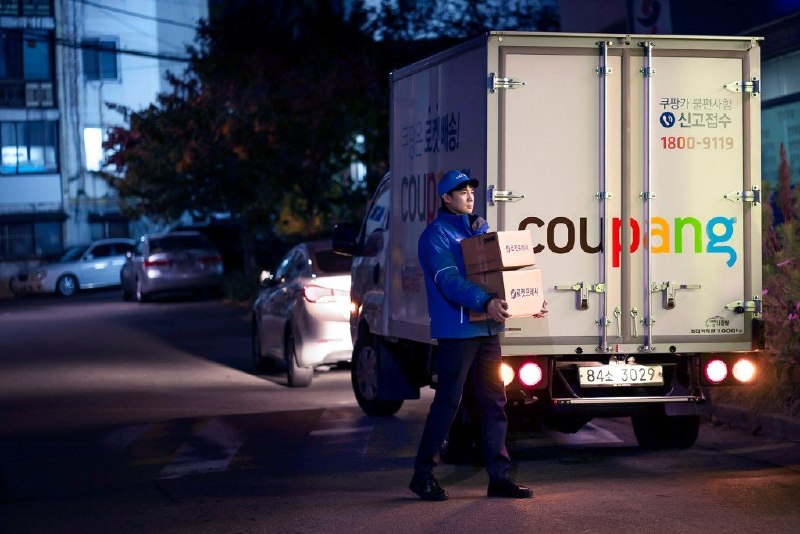
Южная Корея оштрафовала интернет-ритейлера Coupang на рекордные для страны 409 миллионов долларов после крупнейшей утечки персональных данных в своей истории. Инцидент затронул более 33 миллионов пользователей — почти две трети населения страны. По данным регулятора, причиной стали недостаточные меры внутренней безопасности, позволившие бывшему сотруднику компании в течение нескольких месяцев получать доступ к информации клиентов.
Этот случай продолжает мировую тенденцию к ужесточению ответственности за защиту персональных данных. Важной точкой отсчёта стало вступление в силу европейского регламента GDPR в 2018 году, который разрешил назначать штрафы до 4% мирового оборота компаний. После этого громкие дела British Airways и Marriott закрепили принцип ответственности бизнеса за недостаточную защиту информации.
В США крупнейшим примером стало мировое соглашение Equifax на сумму до 700 миллионов долларов после утечки данных 147 миллионов человек. Отдельным прецедентом оказалось дело Uber, где компанию наказали не только за саму утечку информации о 57 миллионах пользователей, но и за попытку скрыть факт взлома. Позже регуляторы начали активно штрафовать и за незаконную обработку персональных данных, что привело к рекордным санкциям против Amazon и Meta.
Сегодня персональные данные всё чаще рассматриваются как полноценный экономический актив. Имя, телефон, история покупок, медицинские сведения и данные о местоположении требуют такого же уровня защиты, как финансовая информация. Поэтому инвестиции в кибербезопасность становятся для компаний уже не дополнительными расходами, а обязательным элементом современного бизнеса.